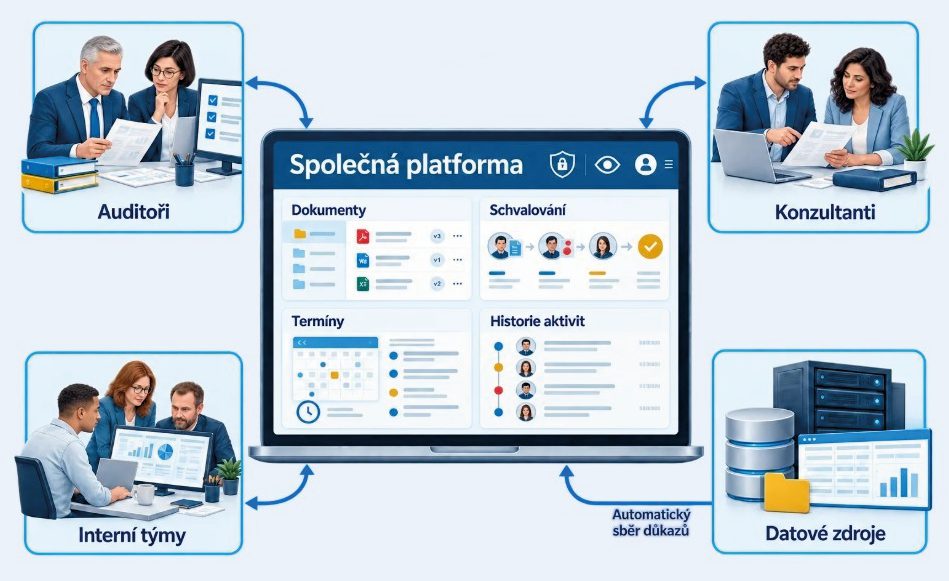
Řízená spolupráce
Auditoři, konzultanti i interní týmy sdílejí jednu platformu místo dlouhých e-mailových vláken. Dokumenty, schvalování, termíny i historie aktivit jsou na jednom místě a důkazy se sbírají automaticky z napojených datových zdrojů.
Compliance pod kontrolou: NIS2 a zákon o kybernetické bezpečnosti, ISO 27001, GDPR a další regulace
Eller Compliance Hub, software pro audit a compliance v Eller Conclusion, mění regulatorní povinnosti v průběžně řízený a doložitelný soulad. Nový zákon o kybernetické bezpečnosti (zákon č. 264/2025 Sb., transpozice směrnice NIS2) a vyhlášky NÚKIB, ISO/IEC 27001, GDPR i další regulatorní rámce řídíte na jednom místě, s úplnou auditní stopou.
Ušetřete si týdny ruční práce a stres s plněním požadavků regulací. Místo roztříštěných podkladů, ručních urgencí a nejasné historie změn pracují auditoři, konzultanti i interní týmy v jedné společné evidenci – s termíny pod kontrolou a dohledatelnou auditní stopou.
Nejde jen o to jednorázově zjistit, co má organizace splnit, ale mít dlouhodobě jistotu. Povinnosti, rizika, opatření i doklady zůstávají aktuální a stav souladu umíte kdykoli doložit – vedení i kontrolnímu orgánu.
Jeden přehled ukáže, jak daleko je posouzení, celkové skóre i to, co vyžaduje pozornost – potvrzené nedostatky, požadavky čekající na posouzení a požadavky dosud nepřiřazené k regulaci. Výsledky podle regulací nebo služeb ukážou, kde začít.

Auditoři, konzultanti i interní týmy sdílejí jednu platformu místo dlouhých e-mailových vláken. Dokumenty, schvalování, termíny i historie aktivit jsou na jednom místě a důkazy se sbírají automaticky z napojených datových zdrojů.
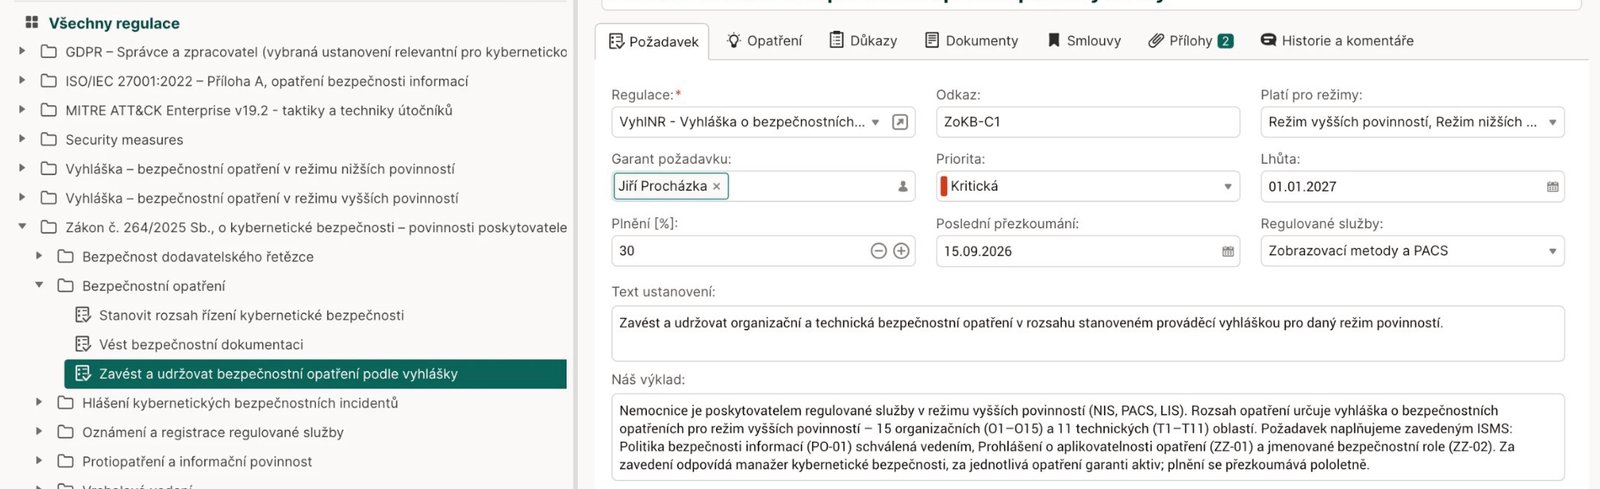
Všechny regulace a rámce v jednom přehledném katalogu – zákon o kybernetické bezpečnosti a prováděcí vyhlášky, ISO/IEC 27001:2022 Příloha A, GDPR nebo MITRE ATT&CK. Každý požadavek má svého garanta, prioritu, lhůtu, režim povinností, regulované služby a datum posledního přezkoumání, s navázanými opatřeními, doklady a dokumenty.
Každý důkaz – dokument, záznam nebo výstup kontroly – má svůj typ, zdroj, vlastníka, datum získání a platnost. Přímo u něj vidíte, která opatření a požadavky dokládá, a podle platnosti a periody obnovy víte, kdy je potřeba ho obnovit.

Lokální legislativa a terminologie, rozlišení režimu vyšších a nižších povinností, české prováděcí vyhlášky a implementační praxe. Bezpečnostní opatření jsou mapována napříč regulatorními rámci, takže jedno opatření může doložit soulad s více z nich.
Zmapujte, jak vaše organizace skutečně funguje, bez samostatného nástroje pro modelování procesů. Procesní mapy kreslíte přímo v aplikaci – i v notaci BPMN: kroky, rozhodnutí, vstupy, výstupy a data propojíte, ke krokům připojíte postupy a pracovní instrukce a AI asistent vám pomůže tok navrhnout i doladit.

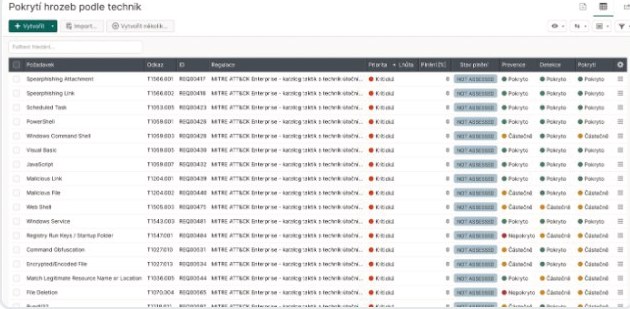
Mějte přehled, které hrozby a útočné techniky vaše opatření pokrývají, s mapováním na MITRE ATT&CK. Prevence, detekce i pokrytí se hodnotí u každé techniky, takže mezery uvidíte dřív, než je najde audit.
Každé riziko má kategorii, hrozbu, zranitelnost a garanta. Inherentní i zbytkové riziko hodnotíte podle pravděpodobnosti a dopadu, zvolíte strategii zvládání a termín příštího přezkoumání. Riziko zůstává provázané s aktivem i s opatřeními, která ho snižují.

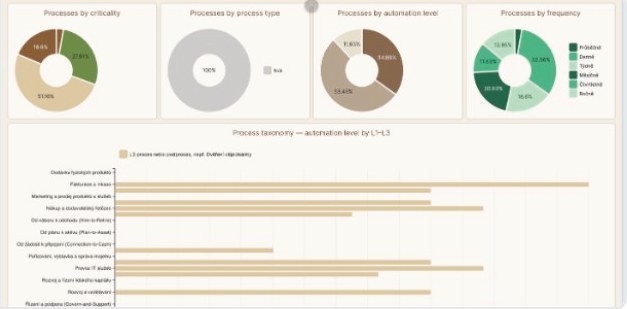
Vykažte stav souladu vedení i kontrolnímu orgánu. Přehledy, exporty i úplná auditní stopa se generují z aktuálních dat – bez ručního dohledávání podkladů před auditem.
Šetří čas specialistů a odpovědných týmů: ověřený postup a konsolidace dat na jednom místě místo ručního dohledávání
Výrazně kratší doba implementace díky předpřipravenému řešení s regulacemi, požadavky a pracovními postupy připravenými k použití
Role a oprávnění, verzování, auditní stopa, prokazatelnost. Data uložená u vás (on-premise) nebo hostovaná v EU (SaaS)
Jednotné přihlášení (SSO), Active Directory a LDAP, konfigurovatelné pracovní postupy a notifikace, napojení na vaše stávající systémy
Evidenci aktiv, úložiště politik, školení nebo logy lze napojit z vašich systémů, či vést přímo v platformě. Další regulatorní rámce přidáte bez zavádění nového nástroje
Zkušenost z provozu 25+ let, ověřená v praxi v řadě organizací – velkých, středních i menších. Eller s.r.o. je certifikován dle ISO 9001:2015 a ISO/IEC 27001:2022